Arş. Gör. Fatih DEMİR
Karadeniz Teknik Üniversitesi
[email protected]
Agent Yapay Zekâ Uygulamalarında Veri Yönetişimi ve Erişim Kontrolü: Sıfır Güven ve Öznitelik Tabanlı Bir Tasarım Bilimi Çerçevesi
Agent yapay zekâ sistemleri, geleneksel bilgi sistemlerinden farklı olarak belirli hedefleri gerçekleştirmek üzere plan yapabilen, kurumsal uygulamalarla etkileşime girebilen, araç çağırabilen ve insan kullanıcılar adına eylem gerçekleştirebilen otonom veya yarı otonom yazılım aktörleridir. Bu kapasite, kurumsal verilerin daha hızlı ve bağlama duyarlı kullanılmasını sağlarken, veri erişimi, yetki devri, izlenebilirlik ve hesap verebilirlik bakımından yeni riskler doğurmaktadır. Geleneksel rol tabanlı erişim kontrolü, sabit kullanıcı rolleri ve önceden tanımlanmış işlemler varsayımına dayandığından, çok adımlı ve dinamik agent iş akışlarında yetersiz kalabilmektedir. Bu makalenin amacı, agent yapay zekâ uygulamalarında kurumsal veri erişimini yönetecek bütünleşik bir Agent Veri Yönetişimi ve Erişim Kontrolü Çerçevesi geliştirmektir. Çerçeve; veri yönetişimi literatürünün karar hakları ve hesap verebilirlik yaklaşımını, NIST’in öznitelik tabanlı erişim kontrolü ve sıfır güven ilkelerini, ayrıca agentic bilgi sistemleri literatüründeki insan-agent yetki devri yaklaşımını bir araya getirmektedir. Araştırma, Hevner vd. (2004) tasarım bilimi ilkeleri ile Peffers vd. (2007) DSRM süreç modeline dayalı olarak yürütülecektir. Önerilen artefakt; agent kimliği, görev amacı, veri sınıfı, işlem türü, bağlamsal risk, insan onayı, politika uygulama, denetim kaydı ve yetkinin geri alınması bileşenlerinden oluşmaktadır. Makale, kuramsal katkı olarak agentların kurumsal veri ekosistemindeki yeni aktör niteliğini açıklamakta; pratik katkı olarak ise kurumların agent erişim politikalarını tasarlaması, uygulaması ve denetlemesi için değerlendirilebilir bir mimari sunmaktadır.
Anahtar kelimeler: Agent yapay zekâ, agentic AI, veri yönetişimi, erişim kontrolü, öznitelik tabanlı erişim kontrolü, sıfır güven, tasarım bilimi, bilgi sistemleri.
1. Giriş
Kurumsal bilgi sistemleri uzun süre insan kullanıcıların, uygulamaların ve veritabanlarının belirli ve görece istikrarlı roller içinde çalıştığı varsayımıyla tasarlanmıştır. Bu yaklaşımda bir kullanıcı kimliği doğrulanır, kullanıcıya atanmış rol kontrol edilir ve rolün izin verdiği işlem gerçekleştirilir. Ancak üretken yapay zekâ ve büyük dil modelleriyle güçlendirilen agent sistemleri, bilgi sistemlerinin pasif biçimde yanıt veren araçlar olmaktan çıkarak hedef izleyen ve eylem üreten aktörlere dönüşmesine yol açmaktadır. Agentic bilgi sistemleri yapılandırılmamış ortamlarda bağımsız karar alabilmekte, eyleme geçebilmekte ve görevleri insanlara veya diğer makinelere devredebilmektedir (Holldack vd., 2026).
Kurumsal bağlamda bir agent, örneğin tedarik zinciri riskini izlemek için haberleri tarayabilir, ERP sisteminden tedarikçi ve sipariş verilerini çekebilir, CRM sisteminden müşteri taahhütlerini inceleyebilir, risk raporu hazırlayabilir ve insan onayından sonra yeni bir tedarikçi sorgulama sürecini başlatabilir (Li vd., 2026). Bu senaryo, agentın yalnızca bir veri sorgusu yapmadığını; farklı sistemlerden veri topladığını, verileri birleştirdiğini, bir amaç doğrultusunda yorumladığını ve işlem başlatabildiğini göstermektedir.
Bu dönüşüm, veri yönetişimi ve erişim kontrolü bakımından temel bir soruyu gündeme getirmektedir: Agentların kurumsal verilere erişimi hangi kimlik, amaç, yetki, bağlam ve denetim koşulları altında sınırlandırılmalıdır? Sorun, yalnızca agentın hangi dosya veya tabloya erişebileceğini belirlemek değildir. Aynı zamanda agentın kimin adına hareket ettiği, hangi görevi yürüttüğü, hangi aracı çağırdığı, erişimin ne kadar sürmesi gerektiği, hangi verileri çıktıya taşıyabileceği, insan onayının hangi aşamada gerekli olduğu ve kararların nasıl denetlenebilir hale getirileceği de açıklanmalıdır.
Bu makalenin amacı, söz konusu probleme yanıt veren ve tasarım bilimi yöntemiyle geliştirilebilecek bir çerçeve önermektir. Makalede önce ilgili literatür incelenmekte, ardından araştırma boşluğu ve tasarım gereksinimleri ortaya konulmaktadır. Daha sonra Agent Veri Yönetişimi ve Erişim Kontrolü Çerçevesi tanımlanmakta ve çerçevenin tasarım bilimi araştırmasıyla nasıl geliştirilebileceği açıklanmaktadır.
2. Kavramsal arka plan ve literatür incelemesi
2.1. Veri yönetişimi
Khatri ve Brown (2010), veri yönetişimini günlük veri yönetiminden ayrı bir kurumsal karar düzeni olarak ele almakta ve temel kararların neler olduğunu ve bu kararları kimin vermesi gerektiğini sorgulamaktadır. Bu yaklaşımda veri, yalnızca teknik bir kaynak değil, karar hakları ve hesap verebilirlik ilişkileri içinde yönetilmesi gereken kurumsal bir varlıktır. Veri ilkeleri, veri kalitesi, metadata, veri erişimi ve veri yaşam döngüsü gibi alanlarda sorumlulukların tanımlanması, sürdürülebilir veri yönetiminin temelini oluşturur.
Agent yapay zekâ ortamında veri yönetişimi çerçevesinin kapsamı genişlemektedir. Çünkü agentlar veriyi yalnızca tüketen uygulamalar değil, veriye erişim talebinde bulunan, veriyi işleyen, başka bir sisteme aktaran ve bu veri üzerinden eylem başlatan yazılım aktörleridir. Dolayısıyla veri yönetişimi, insan ve uygulama erişimine ek olarak agent kimliği, agent amacı, agentın yetki kapsamı, agent tarafından oluşturulan çıktıların veri niteliği ve agentın eylem zinciri konularını da içermelidir.
2.2. Agentic bilgi sistemleri ve kurumsal agentlar
Holldack vd. (2026), agentic bilgi sistemlerini otonom davranış ve ileri bilişsel yetenekler sergileyen bilgi sistemleri olarak açıklamaktadır. Bu sistemlerde geleneksel insan-merkezli bilgi sistemi anlayışı sorgulanmakta; insan ile sistem arasındaki etkileşim, görev devri ve yetki ilişkileri yeniden düşünülmektedir. Bu bakış açısı, erişim kontrolünün yalnızca teknik bir güvenlik konusu olmadığını, aynı zamanda sosyo-teknik ve yönetsel bir tasarım problemi olduğunu göstermektedir.
Li vd. (2026), agentic AI’ın kurumsal ortamlarda karmaşık hedeflerin gerçekleştirilmesine doğru ilerlediğini ve ERP, CRM, tedarik zinciri gibi heterojen sistemlerin bütünleştirilmesinde yeni imkânlar sunduğunu belirtmektedir. Bununla birlikte yazarlar, bu potansiyelin gerçekleşmesi için yönetişim, koordinasyon, birlikte çalışabilirlik ve insan gözetimi problemlerinin çözülmesi gerektiğini vurgulamaktadır. Bu görüş, agent erişim kontrolünün tek bir uygulamadaki kullanıcı izinleriyle sınırlı kalmaması, kurumsal iş akışının tamamında ele alınması gerektiğini göstermektedir.
2.3. Öznitelik tabanlı erişim kontrolü
NIST’in Öznitelik Tabanlı Erişim Kontrolü (Attribute-Based Access Control – ABAC) kılavuzuna göre yetkilendirme kararı; özneye, nesneye, talep edilen işleme ve çevresel koşullara ait özniteliklerin politika ve kurallara göre değerlendirilmesiyle verilir (Hu vd., 2014). Bu model, agentlar açısından rol tabanlı erişim kontrolüne kıyasla daha esnek bir temel sunmaktadır. Agentın kimliği, sahibi olan kullanıcı veya birim, görevin amacı, erişmek istediği verinin sınıfı, yapmak istediği işlem, oturumun güven düzeyi ve iş akışının aşaması birlikte değerlendirilebilir.
Agentlara uyarlanmış ABAC modelinde örnek bir erişim talebi aşağıdaki değişkenlerden oluşabilir:
| Değişken grubu | Örnek öznitelikler |
| Agent | Agent kimliği, sürüm, geliştirici, sahibi, güven seviyesi |
| İnsan veya kurumsal aktör | Kullanıcı kimliği, birim, görev, yönetsel rol, yetki süresi |
| Amaç ve görev | Görev tanımı, iş akışı, amaç kodu, aciliyet, işlem gerekçesi |
| Veri nesnesi | Veri sahibi, hassasiyet sınıfı, kişisel veri niteliği, veri kaynağı, kalite seviyesi |
| İstenen işlem | Okuma, özetleme, değiştirme, silme, dışa aktarma, işlem başlatma |
| Çevresel bağlam | Zaman, konum, cihaz, ağ, tehdit seviyesi, oturum durumu |
| Sonuç ve risk | Veri sızıntısı riski, işlem etkisi, geri alınabilirlik, insan onayı gereksinimi |
Bu modelin temel üstünlüğü, aynı agentın her durumda aynı yetkiye sahip olmasını engellemesidir. Örneğin bir agent, düşük hassasiyetli tedarikçi verilerini okuyabilirken kişisel veriler içeren çalışan kayıtlarını yalnızca anonimleştirilmiş biçimde özetleyebilir; finansal kayıtları değiştirme veya dışarı aktarma işlemi ise insan onayına bağlanabilir.
2.4. Sıfır güven yaklaşımı
NIST SP 800-207, sıfır güven mimarisini ağ konumuna veya kurumsal mülkiyete dayalı örtük güveni reddeden bir yaklaşım olarak tanımlar (Rose vd., 2020). Bu mimaride kimlik doğrulama ve yetkilendirme, kurumsal kaynağa erişim sağlanmadan önce ayrı işlevler olarak gerçekleştirilir. Korunması gereken temel unsur ağ segmenti değil; kullanıcı, cihaz, uygulama, veri, hizmet ve iş akışı gibi kaynaklardır.
Agent ortamında sıfır güven yaklaşımı, agentın kurum içindeki bir sunucuda çalışıyor olmasının veya güvenilir bir kullanıcı tarafından başlatılmasının tek başına yeterli kabul edilmemesini gerektirir. Her araç çağrısı ve her kritik veri erişimi için agentın kimliği, talebin bağlamı ve işlem riski yeniden değerlendirilmelidir. Bu nedenle önerilen çerçevede sürekli doğrulama, en az ayrıcalık, oturum ve görev sınırlandırması, kaynak mikro-segmentasyonu, politika tabanlı karar ve ayrıntılı denetim kaydı temel ilkeler olarak ele alınmaktadır.
2.5. Tasarım bilimi araştırması
Tasarım bilimi, bilgi sistemleri alanında yararlı ve yenilikçi artefaktların tasarlanması ve değerlendirilmesine odaklanır (Hevner vd., 2004). Hevner vd. (2004), tasarım bilimi araştırmasının bir iş problemi ve onun çevresiyle, mevcut bilgi tabanı arasında bağlantı kurması gerektiğini belirtmektedir. Peffers vd. (2007) DSRM modeli ise araştırmayı problem tanımlama ve motivasyon, çözüm amaçlarının belirlenmesi, tasarım ve geliştirme, gösterim, değerlendirme ve iletişim aşamalarına ayırmaktadır.
Bu araştırmanın artefaktı, yazılım ürünü olmak zorunda değildir. Agent kimliği, veri sınıflandırması, erişim politikaları, politika karar mekanizması, insan onayı, denetim kayıtları ve yönetişim rolleri arasındaki ilişkileri açıklayan kavramsal ve teknik bir çerçeve de tasarım bilimi artefaktı olarak değerlendirilebilir. Ancak çerçevenin yalnızca kavramsal kalmaması için bir prototip, politika kütüphanesi veya senaryo tabanlı karar motoru ile gösterilmesi ve değerlendirilmesi önerilmektedir.
3. Araştırma tasarımı
3.1. Araştırma problemi ve araştırma boşluğu
Mevcut veri yönetişimi literatürü karar hakları, hesap verebilirlik, veri kalitesi ve veri erişimi konusunda güçlü kavramsal temeller sunmaktadır (Khatri ve Brown, 2010). ABAC, erişim kararlarının özne, nesne, işlem ve çevre öznitelikleri üzerinden verilmesini sağlayarak dinamik politikalar için uygun bir temel oluşturmaktadır (Hu vd., 2014). Sıfır güven mimarisi ise ağ konumuna dayalı örtük güveni reddederek kaynak, kimlik ve sürekli doğrulama merkezli bir yaklaşım önermektedir (Rose vd., 2020).
Bununla birlikte bu yaklaşımlar, agentların çok adımlı hedef izleme, araç çağırma, kullanıcı adına hareket etme ve başka agentlarla işbirliği yapma özelliklerini aynı veri yönetişimi modeli içinde yeterince bütünleştirmemektedir. Agent sistemlerinde erişim kararının yalnızca kullanıcı ve veri nesnesi arasındaki ilişkiye dayanması yetersizdir. Agentın görevi, niyeti, önceki eylemleri, çağırdığı araç, aldığı ara çıktılar ve bir sonraki adımın kurumsal etkisi de karar mekanizmasına dahil edilmelidir.
Bu makale aşağıdaki araştırma boşluğuna odaklanmaktadır: Kurumsal agentların dinamik ve çok adımlı veri erişim taleplerini, veri yönetişimi, ABAC, sıfır güven ve insan gözetimi ilkelerini bütünleştirerek yönetecek, değerlendirilebilir bir YBS artefaktı eksiktir.
3.2. Araştırmanın amacı ve soruları
Araştırmanın genel amacı, agent yapay zekâ uygulamalarında kurumsal veri erişimini sınırlandıran, izleyen ve denetleyen bir Agent Veri Yönetişimi ve Erişim Kontrolü Çerçevesi geliştirmektir.
Bu amaç doğrultusunda araştırma soruları şöyledir:
- AS1: Agentların kurumsal verilere erişiminde dikkate alınması gereken veri yönetişimi ve erişim kontrolü gereksinimleri nelerdir?
- AS2: Agent kimliği, görev amacı, veri hassasiyeti, işlem türü, bağlamsal risk ve insan onayı değişkenleri erişim kararına nasıl dahil edilmelidir?
- AS3: Sıfır güven ve ABAC ilkeleri agentların çok adımlı iş akışlarına nasıl uyarlanabilir?
- AS4: Önerilen çerçeve, veri erişiminin sınırlandırılması, izlenebilirliği ve denetlenebilirliği bakımından mevcut rol tabanlı yaklaşımlara göre hangi avantajları sunmaktadır?
- AS5: Kurumsal bilgi sistemleri yöneticileri ve veri yönetişimi uzmanları önerilen çerçeveyi kullanılabilirlik, uygulanabilirlik ve güvenlik açısından nasıl değerlendirmektedir?
3.3. Önerilen artefakt: Agent Veri Yönetişimi ve Erişim Kontrolü Çerçevesi
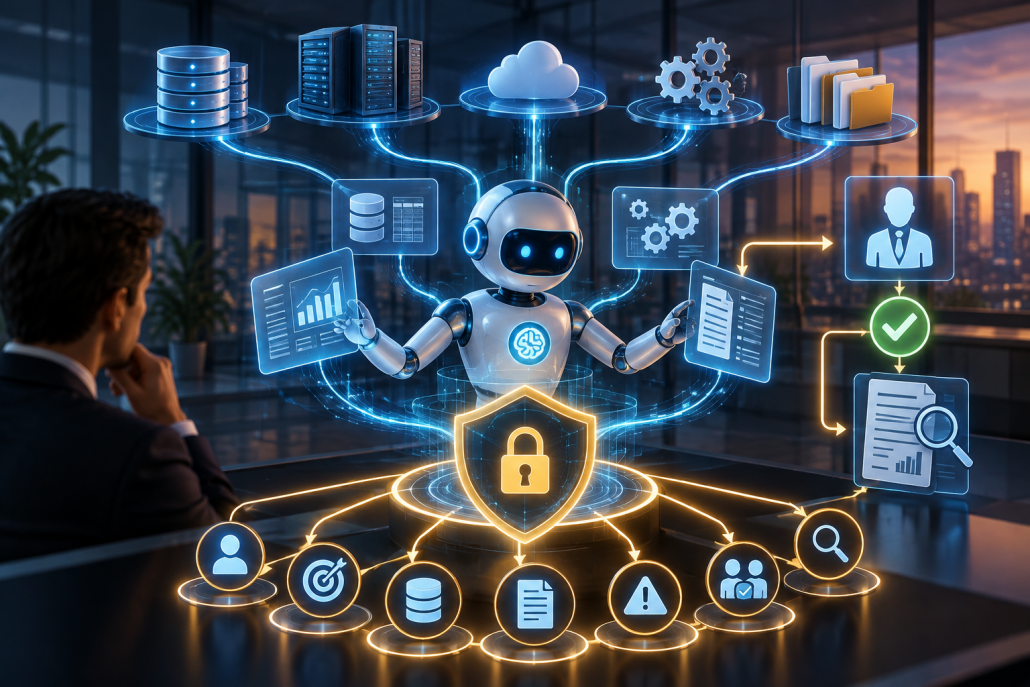
Önerilen çerçeve, agentın her veri veya araç erişim talebini görev bağlamı içinde değerlendiren katmanlı bir mimaridir. Çerçevede agent, kurumsal sistem içinde anonim bir yazılım süreci olarak değil, kimliği, sahibi, amacı, yetki sınırı ve yaşam döngüsü bulunan bir kurumsal aktör olarak ele alınmaktadır.
3.3.1. Agent kimliği ve yaşam döngüsü katmanı
Her agent için benzersiz bir kimlik, sorumlu iş birimi, teknik sahibi, kullanım amacı, model sürümü, yetki profili ve geçerlilik süresi tanımlanmalıdır. Agent kaydı; geliştirme, test, üretim, askıya alma, güncelleme ve iptal aşamalarını içeren bir yaşam döngüsüyle yönetilmelidir. Model veya araç değişikliği, agentın risk profilini değiştirebileceğinden yeniden yetkilendirme gerektirmelidir.
3.3.2. Veri sınıflandırma ve metadata katmanı
Agentların erişebileceği veriler yalnızca tablo veya API düzeyinde değil, hassasiyet ve kullanım amacı düzeyinde sınıflandırılmalıdır. Kişisel veri, finansal veri, ticari sır, kritik operasyon verisi ve kamuya açık veri gibi sınıflar belirlenebilir. Her veri nesnesi için veri sahibi, saklama süresi, paylaşım kısıtı, maskeleme kuralı ve izin verilen agent görevleri metadata olarak tutulmalıdır.
3.3.3. Politika ve yetkilendirme katmanı
Erişim politikası, agentın kimliği ile veri nesnesini doğrudan eşleştirmek yerine çoklu öznitelikleri değerlendirmelidir. Örnek politika şu şekilde ifade edilebilir: “Tedarik zinciri risk analizi agentı, üretim ortamında, yalnızca aktif risk olayıyla ilişkili ve hassasiyet seviyesi orta veya daha düşük olan tedarikçi verilerini okuyabilir; kişisel veri içeren kayıtları anonimleştirilmiş biçimde işleyebilir; veri değiştirme, dışa aktarma ve satın alma emri oluşturma işlemleri için insan onayı gereklidir.”
Bu yapı, erişim kararını dört sonuca ayırabilir: izin ver, kısıtlı izin ver, insan onayına yönlendir ve reddet. Böylece erişim kontrolü ikili bir kabul-ret mekanizmasından çıkarılarak risk temelli hale getirilebilir.
3.3.4. Politika uygulama ve araç güvenliği katmanı
Agentın veri tabanına, dosya sistemine, ERP’ye, CRM’ye veya harici API’ye erişimi doğrudan değil, politika uygulama noktası üzerinden gerçekleştirilmelidir. Agent bir araç çağırdığında talep; agent kimliği, görev amacı, kullanıcı veya birim adına hareket bilgisi, istenen veri, işlem türü ve bağlamsal riskle birlikte politika karar noktasına gönderilmelidir. Politika kararı olumluysa araç çağrısı sınırlı kapsam ve süreyle yürütülmelidir.
3.3.5. İnsan gözetimi ve kademeli yetkilendirme katmanı
Her erişim talebinin insan onayına bağlanması operasyonel verimliliği azaltabilir; hiçbir işlemin insan onayı gerektirmemesi ise yüksek risk yaratabilir. Bu nedenle çerçeve kademeli yetkilendirme önermektedir. Düşük riskli okuma ve özetleme işlemleri önceden tanımlı politika kapsamında otomatik gerçekleştirilebilir. Orta riskli veri birleştirme ve kurum içi aktarım işlemleri ek kayıt ve sınırlı onayla yapılabilir. Yüksek riskli değiştirme, silme, dışa aktarma, ödeme, sözleşme veya müşteri taahhüdü doğuran işlemler ise insan onayına bağlanmalıdır.
3.3.6. İzleme, denetim ve geri alınabilirlik katmanı
Agentın yalnızca nihai çıktısı değil, erişim zinciri de kaydedilmelidir. Denetim kaydında agent kimliği, görev kimliği, kullanıcı veya birim, erişilen veri, kullanılan araç, politika kararı, zaman, bağlam, çıktı sınıfı, insan onayı ve işlem sonucu bulunmalıdır. Kritik işlemlerde geri alma mekanizması ve yetkiyi anında iptal etme olanağı bulunmalıdır. Böylece kurum, “hangi agent hangi veriyi ne zaman ve hangi gerekçeyle kullandı?” sorusuna geriye dönük olarak yanıt verebilir.
| Tasarım ilkesi | Çerçevedeki karşılığı | Ölçülebilir değerlendirme göstergesi |
| En az ayrıcalık | Agent göreviyle sınırlı izin ve süreli yetki | Gereksiz izinlerin oranı |
| Sıfır güven | Her kritik talepte yeniden doğrulama | Yetkisiz erişimin engellenme oranı |
| Bağlamsal yetkilendirme | Agent, amaç, veri, işlem ve çevre öznitelikleri | Doğru politika karar oranı |
| Veri minimizasyonu | Yalnızca görev için gerekli alanların paylaşılması | Gereksiz veri alanı sayısı |
| İnsan gözetimi | Yüksek riskli işlemlerde onay | Uygun onaya yönlendirme oranı |
| İzlenebilirlik | Değiştirilemez veya bütünlüğü doğrulanabilir kayıt | Eksiksiz denetim izi oranı |
| Geri alınabilirlik | Yetki iptali ve işlem geri alma | İptal sonrası erişim süresi |
| Hesap verebilirlik | Agent sahibi, veri sahibi ve onay mercii tanımı | Sorumlu aktörün belirlenebilme oranı |
4. Araştırma yöntemi
Araştırma, bilgi sistemleri alanında tasarım bilimi araştırması olarak yürütülecektir. Tasarım biliminin seçilme nedeni, çalışmanın yalnızca agent güvenliği sorununu açıklamayı değil, bu soruna yönelik uygulanabilir ve değerlendirilebilir bir artefakt geliştirmeyi amaçlamasıdır (Hevner vd., 2004). Süreç, Peffers vd. (2007) altı aşamalı DSRM modeliyle uyumludur.
4.1. Problem tanımlama ve motivasyon
İlk aşamada agentların kurumsal veri erişiminde karşılaşılan sorunlar literatür, standartlar ve uzman görüşleriyle belirlenecektir. Sorun alanları; aşırı yetki, agent kimliğinin belirsizliği, amaç dışı veri kullanımı, veri sızıntısı, yetersiz denetim izi, insan onayının yanlış konumlandırılması ve yetkinin geri alınamaması olarak kodlanabilir.
4.2. Çözüm amaçlarının belirlenmesi
Artefaktın çözüm amaçları; agent kimliğinin doğrulanması, veri erişiminin en az ayrıcalıkla sınırlandırılması, erişim kararlarının bağlama duyarlı hale getirilmesi, yüksek riskli eylemlerde insan gözetiminin sağlanması, erişim zincirinin izlenebilmesi ve yetkinin gerektiğinde geri alınabilmesi şeklinde belirlenebilir.
4.3. Tasarım ve geliştirme
Çerçeve, literatürden türetilen tasarım gereksinimleri ile geliştirilecektir. İlk sürümde kavramsal model, rol ve sorumluluk matrisi, veri sınıflandırma şeması, agent kayıt şablonu, ABAC politika örnekleri, risk puanlama mekanizması, insan onayı kuralları ve denetim kaydı şeması oluşturulacaktır. İkinci sürümde bu bileşenler örnek bir politika karar motoru veya prototip API aracılığıyla gösterilebilir.
4.4. Gösterim
Artefakt, kurumsal bir tedarik zinciri senaryosunda gösterilecektir. Senaryoda risk izleme agentı haber ve düzenleyici sinyalleri tarayacak, ERP’den tedarikçi bilgilerini okuyacak, CRM’den müşteri taahhütlerini inceleyecek ve risk raporu oluşturacaktır. Agentın farklı işlemleri için aşağıdaki erişim talepleri test edilecektir:
| Senaryo | İşlem | Beklenen politika kararı |
| Düşük risk | Orta hassasiyette tedarikçi verisini okuma | İzin ver |
| Veri minimizasyonu | Kişisel veri içeren kayıtta yalnızca gerekli alanları alma | Kısıtlı izin ver |
| Hassas çıktı | Risk raporunu harici e-posta adresine gönderme | Reddet veya insan onayı |
| Kritik işlem | Satın alma emri oluşturma | İnsan onayına yönlendir |
| Yetki ihlali | Görevle ilgisiz insan kaynakları verisini okuma | Reddet |
| Şüpheli davranış | Kısa sürede çok sayıda sistemden veri çekme | Oturumu askıya al ve incelemeye gönder |
4.5. Değerlendirme
Değerlendirme, teknik ve örgütsel olmak üzere iki düzeyde yapılacaktır. Teknik değerlendirmede erişim karar doğruluğu, yetkisiz erişimlerin engellenmesi, gereksiz veri alanlarının azaltılması, politika karar süresi, denetim kayıtlarının eksiksizliği ve yetki iptalinin etkinliği ölçülebilir. Örgütsel değerlendirmede ise bilgi güvenliği yöneticileri, veri yönetişimi sorumluları, sistem yöneticileri ve iş birimi yöneticilerinden çerçevenin uygulanabilirliği, anlaşılabilirliği, yönetsel sorumlulukları açıklama kapasitesi ve operasyonel yükü hakkında görüş alınabilir.
Aşağıdaki değerlendirme ölçütleri kullanılabilir:
| Boyut | Örnek ölçüt |
| Güvenlik | Yetkisiz erişim ve aşırı yetki oranı |
| Veri yönetişimi | Veri sahibinin, amacın ve saklama kuralının belirlenebilirliği |
| Denetlenebilirlik | Eksiksiz erişim ve eylem kaydı oranı |
| Kullanılabilirlik | Uzmanların politika oluşturma ve yorumlama kolaylığı |
| Performans | Politika kararının ortalama gecikmesi |
| Mahremiyet | Gereksiz kişisel veri alanlarının engellenmesi |
| Hesap verebilirlik | Kritik işlemlerde sorumlu aktörün saptanabilmesi |
| Geri alınabilirlik | Yetki iptali sonrası erişimin durdurulma süresi |
Değerlendirme sonuçları henüz yapılmamışsa ampirik başarı iddiasında bulunulmamalıdır. Bu çalışma taslağında çerçeve, önerilen ve test edilmesi gereken bir artefakt olarak sunulmaktadır. Gerçek bir makalede prototip veya uzman değerlendirmesi tamamlandıktan sonra bulgular ayrı bir bölümde raporlanmalıdır.
Tartışma
Önerilen çerçevenin temel iddiası, agent erişim kontrolünün geleneksel kullanıcı yetkilendirmesinin basit bir uzantısı olarak ele alınamayacağıdır. Agentın eylemleri dinamik, çok adımlı ve hedef odaklı olduğundan, yetkilendirme kararının erişimin başlangıcında bir kez verilmesi yerine görev boyunca izlenmesi gerekir. Bununla birlikte sürekli kontrol, her agent adımında ek gecikme ve işlem maliyeti yaratabilir. Bu nedenle çerçeve, bütün işlemleri aynı düzeyde denetlemek yerine riske dayalı ve kademeli yetkilendirme önermektedir.
İkinci önemli konu, agentın kullanıcı yetkisini miras alıp almamasıdır. Kullanıcının erişebildiği her veriye agentın da erişebilmesi, yetki yayılımı ve amaç dışı kullanım riski yaratır. Buna karşılık agentın kullanıcıdan tamamen bağımsız bir kimliğe sahip olması, iş akışının gerektirdiği bağlamı kaybetmesine yol açabilir. En uygun yaklaşım, kullanıcı veya kurum adına hareket bilgisini agentın ayrı kimliğiyle birlikte değerlendiren çift bağlamlı yetkilendirmedir. Böylece hem agentın hangi sistem aktörü olduğu hem de hangi insan veya kurumsal amaç adına hareket ettiği denetlenebilir.
Üçüncü konu, veri erişiminin yalnızca okunabilirlik üzerinden değerlendirilmemesidir. Agentın veriyi özetlemesi, başka bir sisteme aktarması, bir karar oluşturması veya dış dünyada işlem başlatması farklı risk seviyelerine sahiptir. Bu sebeple politika modeli, veri işlemlerini okuma, dönüştürme, birleştirme, dışa aktarma, değiştirme, silme ve eylem başlatma gibi ayrıntılı işlem türlerine ayırmalıdır.
5.1. Beklenen katkılar
Çalışmanın kuramsal katkısı, veri yönetişimi literatüründeki karar hakları ve hesap verebilirlik yaklaşımını agentic bilgi sistemleri bağlamına taşımaktır. Agentların yalnızca teknik kullanıcılar veya otomasyon bileşenleri değil, kurumsal veri ekosisteminde sınırlı yetkilere sahip yeni aktörler olarak ele alınması, YBS literatüründe agent yönetişiminin kavramsallaştırılmasına katkı sağlayabilir.
Metodolojik katkı, agent veri erişimi gibi hızla gelişen bir problemi tasarım bilimi yaklaşımıyla ele alan, artefakt geliştirme ve değerlendirme adımlarını açıkça tanımlayan bir araştırma tasarımı sunmasıdır. Uygulama katkısı ise kurumlara agent kayıtlarının, veri sınıflarının, erişim politikalarının, insan onayı eşiklerinin ve denetim kayıtlarının nasıl yapılandırılabileceğine ilişkin bir başlangıç modeli sağlamasıdır.
5.2. Sınırlılıklar ve gelecek araştırmalar
Bu makale, öneri niteliğinde bir tasarım bilimi çerçevesi sunduğu için ampirik olarak doğrulanmış bir kurumsal performans sonucu ileri sürmemektedir. Çerçevenin etkinliği farklı sektörlerde, farklı veri hassasiyeti düzeylerinde ve farklı agent mimarilerinde test edilmelidir. Ayrıca erişim politikalarının doğal dilde ifade edilmesi ile makine tarafından güvenli biçimde yürütülmesi arasında çeviri hataları oluşabilir. Gelecek çalışmalarda politika çakışmalarının otomatik tespiti, agent davranışlarının açıklanabilirliği, politika ihlali durumunda güvenli durdurma, mahremiyet koruyucu veri işleme ve çoklu-agent sistemlerinde yetki zincirlerinin izlenmesi incelenebilir.
6. Sonuç
Agent yapay zekânın kurumsal bilgi sistemlerine yerleşmesi, veri erişim kontrolünü teknik bir izin listesi probleminden çıkararak yönetsel, sosyo-teknik ve güvenlik odaklı bir yönetişim problemine dönüştürmektedir. Bu çalışmada önerilen Agent Veri Yönetişimi ve Erişim Kontrolü Çerçevesi; agent kimliği, görev amacı, veri sınıflandırması, ABAC tabanlı politika kararları, sıfır güven, insan gözetimi, denetim kayıtları ve yetkinin geri alınabilirliği bileşenlerini bütünleştirmektedir.
Tasarım bilimi yaklaşımıyla geliştirilecek bir prototip ve senaryo tabanlı değerlendirme, çerçevenin kurumsal ortamlarda uygulanabilirliğini inceleyebilir. Böyle bir çalışma, YBS alanında agentların yalnızca verimlilik sağlayan otomasyon araçları değil, veri yönetişimi ve hesap verebilirlik yapıları içinde konumlandırılması gereken kurumsal aktörler olduğunu ortaya koyacaktır.
KAYNAKÇA
Hevner, A. R., March, S. T., Park, J., & Ram, S. (2004). Design science in information systems research. MIS quarterly, 28(1), 75-106.
Holldack, F., Banh, L., & Strobel, G. (2026). Agentic information systems. Electronic Markets, 36(1), 5.
Hu, V. C., Ferraiolo, D., Kuhn, R., Friedman, A. R., Lang, A. J., Cogdell, M. M., … & Scarfone, K. (2014). Guide to attribute based access control (abac) definition and considerations (draft). NIST special publication, 800(162), 1-54.
Khatri, V., & Brown, C. V. (2010). Designing data governance. Communications of the ACM, 53(1), 148-152.
Li, M. M., Reinhard, P., & Leimeister, J. M. (2026). Agentic AI: From Autonomous Agents to Enterprise Agentic AI Systems. Business & Information Systems Engineering, 68, 1191–1204.
Peffers, K., Tuunanen, T., Rothenberger, M. A., & Chatterjee, S. (2007). A design science research methodology for information systems research. Journal of management information systems, 24(3), 45-77.
Rose, S., Borchert, O., Mitchell, S., & Connelly, S. (2020). Zero trust architecture. NIST special publication, 800(207), 1-52.
